вторник, 8 июля 2014 г.

Эмуляция ключа Sentinel для Windows x64

Данная инструкция написана в целях ознакомления и для людей, которым необходимо несколько копий ключа.

Для создания дампа ключа вам необходимо:

1. Лицензионный ключ Sentiel SuperPro/UltraPro
2. MultiKeyEmu x64 (c devcon.exe для x64)
3. Программа dmp2mkey v 2.3
4. Программа PVA v 3.3 (sprodmp.exe)
5. Официальные драйверы Sentiel с сайта разработчика

Также неплохо, если есть установленная Windows x32, т.к. вышеуказанное ПО может не работать на х64.


(Все это можно скачать использовав поиск http://google.com)

Приступим!

1. Установить драйверы с официального сайта Sentiel, подходящие для вашего dongle

2. Создать дамп *.dmp

Для этого нужно вставить оригинальный dongle (оригинальный ключ, напоминающий флешь накопитель)
запустить программу PVA v 3.3 (sprodmp.exe) снять галочку с brute WP.
И нажать кнопку "Dump key", после чего начнется создание дампа. В корне с программой появится файл с расширением *.dmp


Переименуйте имя файла, как удобно. После создания дампа можно перейти к шагу 2.

3. Воспользоваться утилитой dmp2mkey v 2.3 (dmp2mkey.exe) для создания файла *.reg

Скопируйте данную утилиту в удобный каталог, пусть это будет С:\dmp2mkey
Скопируйте в корень каталога dmp2mkey заготовленный ранее файл  *.dmp

После чего запустите командную строку (CMD) Пуск-выполнить-CMD
В командной строке нужно выполнить команду перехода в каталог cd C:\dmp2mkey
И после этого запустить данную утилиту, указав через пробел имя вашего файла *.dmp

в CMD это будет выглядеть так: С:\dmp2mkey.exe 1.dmp  и нажать Enter. В корне с программой появится файл *.reg


4. Воспользоваться файлом полученным *.reg 
Нажать правой кнопкой мышки и выбрать пункт "слияние"

5. Воспользоваться эмулятором драйвера  MultiKey x64
Состав эмулятора выглядит примерно так:

Далее произвести установку драйвера multikey, для этого нужно подписать multikey.sys (Бывает так, что версия старая и драйвер не работает. Следует учесть, что подписывать драйвер стоит до установки!)(инструкция как подписать драйвер: http://it4stars.blogspot.ru/2014/04/windows-7-x64.html )
После подписи, запускаем install.cmd  и соглашаемся с предупреждением.

6. Проверить.
После выполнения вышеуказанных действий в диспетчере устройств (раздел контроллеры USB) должен появится SafeNet USB SuperPro/UltraPro

На этом все!

p.s.: Для удаления виртуального ключа можно воспользоваться утилитой "infclean".

четверг, 15 мая 2014 г.

Варианты устранения ошибки "access violation at address xxxxxxx.Read address yyyyyyy"

Вариантов возникновения ошибки может быть много:
Вирусы, некорректное завершение работы, некорректно установленная программа, ошибки в реестре, обновления windows и т.д.
Некоторые решения данной проблемы:

1. Проверка Антивирусом.

Для этих целей лучше использовать cureit, avz, avast. Или любой другой антивирус, имеющий возможности сканирования до загрузки WIndows.
В большинстве случаев это сработает.

2. Воспользоваться системной утилитой sfc /scannow.


sfc /scannow занимается проверкой и восстановлением целостности ваших системных файлов. Для этой процедуры вам понадобиться диск с установочным пакетом WIndows.


Чтобы воспользоваться этой командой нужно пройти в Пуск и в поле найти набрать "командная строка" (или CMD) нажать Enter. В окне ввести команду sfc /scannow, после чего начнется проверка и восстановление. (дистрибутив с windows должен быть установлен в cd-rom во время проверки)


3. Воспользоваться системной утилитой chkdsk с ключами /f /r

Программа CHKDSK (Chkdsk.exe) — средство командной строки, которая проверяет тома на жестком диске компьютера для решения проблем. Программа пытается решить любые проблемы, которые он находит. Например Chkdsk может восстановить проблем сбойные секторы, потерянные кластеры, файлы с общими кластерами и ошибки каталогов. Чтобы использовать программу Chkdsk, необходимо войти в систему с правами администратора или члена группы «Администраторы». 

4. Изменить настройки DEP. 

DEP (Data Execution Prevention) – предотвращение выполнения данных – это набор программных и аппаратных технологий, позволяющих выполнять дополнительные проверки содержимого оперативной памяти и предотвращать запуск вредоносного кода. Функция DEP позволяет отразить целый класс атак. В частности, DEP позволяет блокировать вирусы и другие вредоносные программы, пытающихся выполнить свой код из областей системной памяти, резервированных для Windows и других авторизованных программ. Обнаружив, что программа использует системную память неправильно, средство DEP принудительно закрывает программу и выдает соответствующее сообщение.

Чтобы отключить DEP для конкретной программы нужно проделать следующие действия:


Контекстное меню "Моего компьютера" - свойства - дополнительно - быстродействие - параметры - предотвращение выполнения данных. Далее отметить пункт Включить DEP для всех программ и служб, кроме выбранных ниже. Нажмите ниже добавить, и добавьте программу, вызывающую ошибку. Применить. Ок.


5. Воспользоваться сторонними утилитами для восстановления. Такие программы содержаться в различных Live CD. (не дописал...)


среда, 7 мая 2014 г.

Управление сохраненными именами и паролями пользователей в Windows 7

Чтобы управлять сохраненными именами пользователей и паролями, выполните следующие действия:

  1. Войдите на компьютер как пользователь, учетные данные которого необходимо изменить.
  2. Нажмите кнопку Пуск и выберите пункт Панель управления.
  3. В панели управления щелкните ссылку Учетные записи пользователей в разделе Выберите категорию, чтобы открыть диалоговое окно Учетные записи пользователей.
  4. Откройте диалоговое окно Сохранение имен пользователей и паролей. Для этого сделайте следующее:
    • Если вы входите в систему с ограниченными правами:
      1. В разделе Родственные задачи щелкните Управление сетевыми паролями.
    • Если вы входите в систему с правами администратора:
      1. В разделе или выберите изменяемую учетную запись щелкните свою учетную запись, чтобы открыть диалоговое окно Что вы хотите изменить в своей учетной записи?
      2. В разделе Родственные задачи щелкните Управление сетевыми паролями.
    Будет показан список сохраненных имен пользователей и паролей


Скрипт для добавления исключений в настройках proxy браузера.

Иногда возникает ситуация, когда необходимо добавить исключения в настройки proxy браузера. Можно делать это в ручную, но удобнее скриптом, особенно если нужно обслужить несколько рабочих станций:

@for /F "tokens=1,2,3*" %%a in ('@reg query "HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings" /v ProxyOverride') do  (@reg add "HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings" /v ProxyOverride /t REG_SZ /f /d "%%c;view-mgr.vmvdi.local")


,где  "view-mgr.vmvdi.local" запись которую вам нужно добавить.


вторник, 22 апреля 2014 г.

Как отключить автоматическую перезагрузку после установки обновлений в Windows

В Windows 7, Windows Vista и Windows XP после установки загруженных через Windows Update обновлений, система автоматически перезагружается для того, чтобы все изменения вступили в силу. Несмотря на то, что в Windows 7 имеется функция «Отложить перезагрузку компьютера», все равно через некоторое время компьютер принудительно перезагрузится, ведь ему необходимо зафиксировать и применить все изменения в системных файлах.


1.               Запустить редактор реестра (Regedit).
2.               Перейти в следующий раздел реестра:
HKEY_LOCAL_MACHINE\Software\Policies\Microsoft\Windows\WindowsUpdate\AU
Примечание: Если такого пути не существует, создайте его.
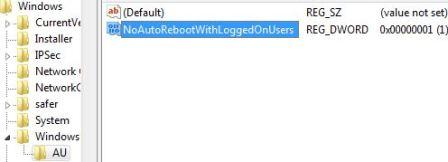
3.               Измените значение ключа типа DWORD с именем NoAutoRebootWithLoggedOnUsers на 1, это запретит авто-перезагрузку. По умолчанию, значение этого ключа 0, что разрешает системе  перезагружаться автоматически.
Запрет автоперезагрузки
Примечание: Если этот параметр не существует, создайте его – тип DWORD (32 бита).
4.               Закройте редактор реестра.
Теперь компьютер не будет перезагружаться сам и после установки обновлений Windows, пользователь должен вручную перезагрузить свою рабочую станцию.

Как удалить историю RDP соединений в Windows

RDP клиент в Windows (mstsc.exe) при каждом успешном соединении с удаленным компьютером сохраняет в системе его имя (или ip адрес) и имя пользователя, под которым был выполнен вход. 
В дальнейшем эта информация используется rdp клиентом, который предлагает пользователю выбрать одно из подключений, которыми он уже пользовался ранее, позволяя выбрать из списка  имя удаленного rdp сервера, и подставляет используемое для входа имя пользователя.


Удалить компьютер(ы) из списка истории rdp подключений обычными средствами Windows не получится, придется вносить изменения в системный реестр.
  1. Откройте редактор реестра regedit.exe и перейдите в ветку HKEY_CURRENT_USER\Software\Microsoft\Terminal Server Client
  2. Нас интересуют две ветки: Default (хранит историю о 10 последних rdp подключениях) и Servers (содержит список всех rdp серверов и имен пользователей, используемых ранее для входа)
  3. Развернем ветку HKEY_CURRENT_USER\Software\Microsoft\Terminal Server Client\Default, в которой содержится список 10 терминальных серверов, который использовались последними (MRU – Most Recently Used). Имя (ip адрес) терминального сервера хранится в значении ключа MRU*. Чтобы очистить историю последних rdp-соединений, выделите все ключи с именами MRU0-MRU9, щелкните правой клавишей и выберите пунктDelete.
  4. Развернем далее ветку HKEY_CURRENT_USER\Software\Microsoft\Terminal Server Client\Servers. В ней содержится список всех RDC (remote desktop client) соединений, которые когда либо устанавливались с данного компьютера. Если развернуть ветку с именем (ip адресом) любого сервера, то в ключе UsernameHint (подсказка имени пользователя) можно увидеть имя пользователя, под которым осуществлялось rdp соединение.
  5. Чтобы очистить историю всех rdp-подключений и сохраненных имен пользователей необходимо очистить содержимое ветки Servers. Т.к. выделить все ветки не получится, проще всего удалить целиком Servers ветку, а затем просто пересоздать  ее.
  6. Помимо указанных веток в реестре, необходимо удалить rdp соединение по умолчанию (содержит информацию о самом последнем rdp подключении), хранящееся в файле Default.rdp (файл является скрытым и находится в каталоге Documents (Мои документы).


Примечание. Описанная методика очистки истории терминальных rdp подключений работает как на всех версиях Windows XP, Vista, Windows 7, Windows 8, так и сервер платформах Windows Server 2003/2008/2012.

среда, 16 апреля 2014 г.

Установка драйвера без цифровой подписи на Windows 7 x64

Начиная с Windows Vista Майкрософт ввел дополнительный уровень защиты для своих 64-битных систем — Device Driver Signature Enforcement. Это означает, что вы можете установить и использовать только те драйверы, которые прошли сертификацию в Майкрософт. Помимо повышения уровня безопасности, это, конечно, привело к тому, что достаточно большое количество устройств, работающих в 32-битной Семерке, не работают в 64-битной (сертификация драйверов процедура не бесплатная). Эта статья о том, каким образом можно попытаться обойти это ограничение.

1. Зайти в windows под локальным администратором
2. Отключить UAC (параметры контроля учетных записей)
пуск - панель управления в вкладке поиска вводим UAC нажимаем появившийся  строке изменение параметров контроля учетных записей и понижаем ползунком до минимального уровня. (если такой возможности нет, значит Вы не  локальный администратор.) и перезагржуаемся.
3. Включить тестовый режим. После перезагрузки открыть командную строку (CMD) пуск - в строке поиска вводим cmd.
и вводим следующие команды  для включения тестового режима:
bcdedit -set loadoptions DDISABLE_INTEGRITY_CHECKS

bcdedit -set TESTSIGNING ON
перезагружаемся, если команды по какой то причине не проходят, скорее всего у вас пиратская ОС с экзотическим загрузчиком(в данном случае lxe), в этом случае нужно:
пройти в пуск - панель управления - администрирование - управление компьютером - управление дисками и назначить букву разделу зарезервированному системой, после чего ввести команду:
bcdedit /store E:\boot\lxe /set TESTSIGNING ON  , где Е буква вашего диска.
После перезагрузки в нижнем углу экрана появится надпись "Тестовый режим", это будет признак того, что все сделано верно.
5. Скачать программу для подписи драйверов: DSEO (google, по первой ссылке скачиваем, в интерфейсе программы все интуитивно понятно)


Программа попросит указать путь к подписываемому драйверу. Для этого скопируйте файлы «проблемного» драйвера куда-нибудь на жёсткий диск — главное запомните и/или скопируйте точный адрес местонахождения драйверов из адресной строки «проводника», не забыв указать имя самого драйвера (драйвер — это файл с расширением .sys)После указания местонахождения драйвера нажмите OK. Проделайте эту операцию для всех драйверов — изменяться в адресе будет лишь имя файла, ну или субдиректория с именем


Если устройство уже установлено, но не работает без заблокированного драйвера, то тогда драйвер нужно искать скорее всего в C:\Windows\system32\drivers, посмотрите в «Диспетчере Устройств» (Пуск — Панель Управления — Администрирование — Управление Компьютером) напротив какого устройства стоит вопросительный знак — то и будет устройство без драйвера. Дважды щёлкните по имени этого устройства и свойствах выберите «Драйвер» — «Сведения», где вы и увидите адрес(а) драйвера(ов).

Если  при установке драйвера "Винда" «ругнётся» и выдаст  диалоговое окно "о продолжении работы", все равно соглашаемся с установкой драйвера.
6. Чтобы убрать ватермарку "тестовый режим" нужно скачать removewatermark (google в помощь)


P.s.: Чтобы такой драйвер работал, нужно всегда находится в тестовом режиме, но это чревато последствиями.